Gamla adminkonton lever kvar länge efter att personen slutat, bytt jobb eller aldrig borde haft tillgång från början. Det är en av de enklaste vägarna in för någon som vill ta sig in på en WordPress-webb — och en av de saker färrest faktiskt kollar.
Jag ser det återkommande hos kunder som hört av sig efter en incident. Kontot tillhörde en frilansare som jobbade med dem för tre år sedan. Ingen hade tänkt på att ta bort det.
Varför det spelar roll
Ett aktivt adminkonto med svagt lösenord är precis lika farligt som en oskyddad inloggningssida. Skillnaden är att det här kontot redan har ett giltigt användarnamn — angriparen behöver bara gissa lösenordet.
Och om personen som ägde kontot använt samma lösenord på andra tjänster, och ett av dem läckt (vilket händer hela tiden), kan kontot vara komprometterat utan att någon märkt det.
Vad du faktiskt ska kolla
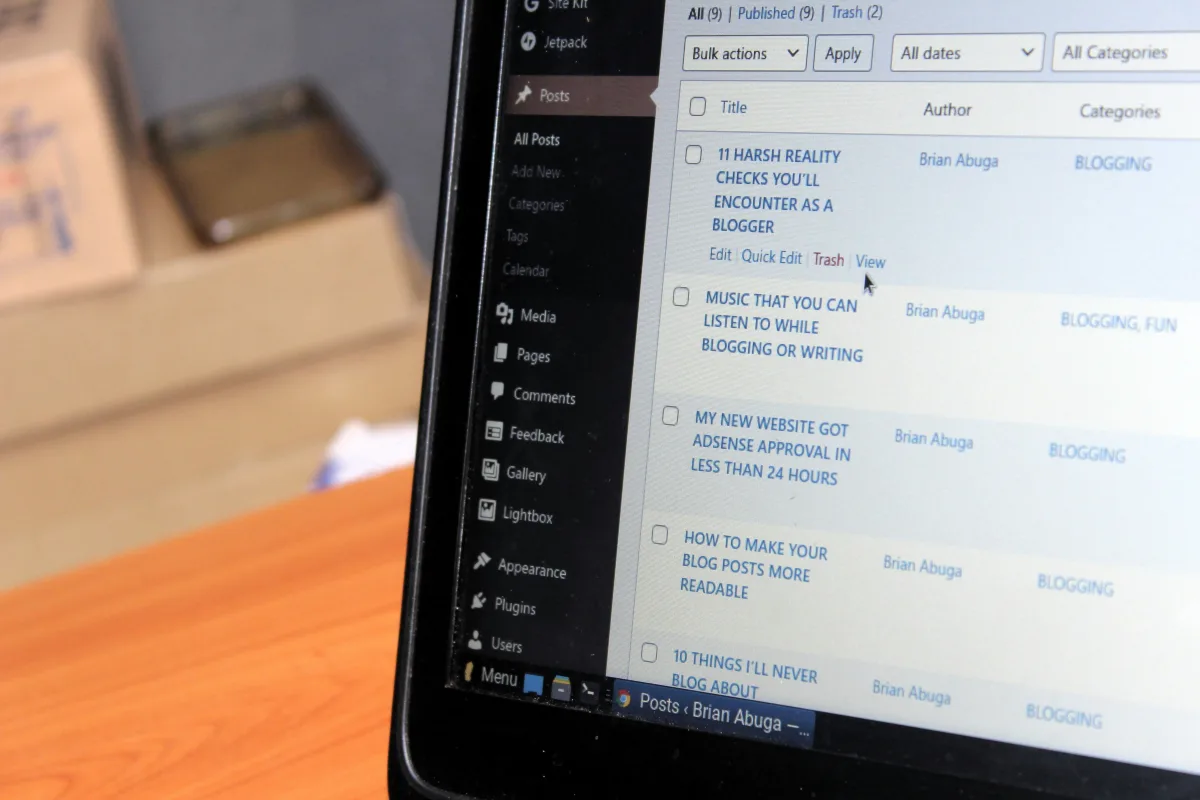
Gå in på Användare → Alla användare i WordPress-adminen. Titta igenom listan och fråga dig:
- Känner du igen alla namn?
- Har någon roll som är högre än vad de egentligen behöver?
- Finns det konton som aldrig loggat in, eller inte loggat in på över ett år?
WordPress visar kolumnen "Inlägg" men inte senaste inloggning som standard. Du kan installera ett enkelt plugin som Last Login för att se det — eller titta i säkerhetsloggen om du har ett säkerhetsplugin installerat.
För kunder med WordPress supportavtal gör vi den här genomgången som en del av det löpande arbetet. Men du kan göra grundgenomgången själv på tio minuter.
Roller — de flesta behöver inte vara admin
WordPress har fem inbyggda roller: Prenumerant, Bidragsgivare, Författare, Redaktör och Administratör. De flesta externa som behöver tillgång till en webb — en copywriter, en marknadsförare, en frilansare som hjälper till med en kampanj — behöver absolut inte Administratör.
Ge minsta möjliga behörighet som jobbet faktiskt kräver. En redaktör kan publicera och redigera innehåll. Det räcker för de flesta.
Att sätta någon till Administratör för att det är enklast att förklara är dålig praxis. Gör inte det.
Ta bort eller degradera
När du hittat ett konto som inte längre ska ha tillgång: ta bort det. WordPress frågar dig vad som ska hända med personens innehåll — välj att tilldela det till ett annat konto om de har publicerade inlägg eller sidor.
Har du en extern byrå eller frilansare som periodvis hjälper till, men inte just nu? Degradera kontot till Prenumerant under mellanperioderna. Eller ta bort det helt och lägg till ett nytt nästa gång de behöver tillgång. Det tar tre minuter.
Standardkontot "admin"
En detalj som fortfarande dyker upp, framförallt på äldre installationer: ett konto med användarnamnet admin. Det är det första användarnamn angripare testar vid brute force-attacker.
Om det finns på din webb: skapa ett nytt adminkonto med ett annat namn, logga in med det, och ta sedan bort det gamla admin-kontot. Tilldela innehållet till det nya kontot.
Det tar fem minuter och tar bort ett av de enklaste måltavlorna.
Hur ofta ska du se över det här?
Mindst en gång om året. Gör det till en vana vid årsskiftet, eller koppla det till när du vet att uppdateringar körs — ungefär som att byta batteri i brandvarnaren.
Har du bytt webbyrå nyligen, eller avslutat ett samarbete med en frilansare? Gör det direkt efteråt.
Vill du ha en snabb bild av hur din webb ser ut i övrigt kan du börja med vårt gratis webbtest — det tar under en minut och ger dig en grundläggande genomgång av det uppenbara.